 ×
Auswahl der richtigen edge Computing eine Architektur für verteilte Standorte erfordert eine sorgfältige Abstimmung technischer Fähigkeiten, geschäftlicher Ziele und infrastruktureller Einschränkungen. Wenn Unternehmen ihre Aktivitäten auf mehrere Standorte ausdehnen, steigt die Nachfrage nach Echtzeitverarbeitung, geringerer Latenz und lokaler Intelligenz stetig. Ihre Wahl der Architektur beeinflusst unmittelbar die betriebliche Effizienz, die Datensicherheit sowie die Fähigkeit, IoT-Ereignisse mit minimaler Verzögerung zu verarbeiten.
Die grundlegende Entscheidung bei der Bereitstellung von Edge-Computing-Lösungen hängt davon ab, wo die Datenverarbeitung stattfinden soll – an entfernten Standorten, in regionalen Zentren oder mithilfe eines hybriden Modells. Dieser Leitfaden führt Sie durch die entscheidenden Auswahlkriterien – von Latenzanforderungen und der Dichte von IoT-Sensoren bis hin zur Netzwerkzuverlässigkeit und der erforderlichen Rechenleistung an jedem verteilten Standort. Bis 2026 werden sich die Edge-Computing-Bereitstellungsmuster wahrscheinlich hin zu ausgefeilteren, KI-gestützten Architekturen verschieben; daher ist es unerlässlich, Rahmenbedingungen zu schaffen, die flexibel genug sind, um sich weiterzuentwickeln.
Die Latenz ist der entscheidende Faktor bei Entscheidungen für Edge-Computing-Lösungen an verteilten Standorten. Wenn IoT-Sensoren zeitkritische Daten generieren – beispielsweise zur Überwachung des Maschinenzustands, bei Videoanalysen oder für autonome Steuersignale – kann bereits eine Verzögerung von wenigen Millisekunden Sicherheit, Qualität oder Benutzererfahrung beeinträchtigen. Bewerten Sie die Latenztoleranz jeder Anwendungsworkload: Für sicherheitskritische Prozesse können Reaktionszeiten unter 100 Millisekunden erforderlich sein, während Analysen und Berichterstattung Verzögerungen von mehreren Sekunden verkraften können.
Ihre Edge-Computing-Architektur muss Daten dort verarbeiten, wo sie entstehen, anstatt Rohdatenströme an eine zentrale Cloud-Einrichtung zu senden. Dadurch wird die erforderliche Rückübertragungsbandbreite reduziert, Netzwerküberlastung verhindert und eine konsistente Leistung auch bei unzuverlässiger Internetverbindung gewährleistet. Dokumentieren Sie die maximal akzeptable Latenz für die primären Anwendungsfälle jedes verteilten Standorts und gestalten Sie die Platzierung der Rechenressourcen sowie den Datenfluss entsprechend. Anwendungen mit Echtzeit-IoT-Automatisierung, prädiktiver Wartung oder sicherheitskritischen Entscheidungen profitieren typischerweise am stärksten von einer lokalen Edge-Verarbeitung.
Die Größe und Art der IoT-Geräte an jedem verteilten Standort bestimmen die Rechen- und Speicherkapazität, die Ihre Edge-Computing-Lösung bereitstellen muss. Hochdichte-IoT-Umgebungen – etwa Fertigungsflächen mit Hunderten von Sensoren, intelligente Gebäudesysteme oder Fernüberwachungsnetzwerke – erzeugen kontinuierliche Datenströme, die zentrale Cloud-Verarbeitung überfordern und unverhältnismäßig viel Bandbreite verbrauchen. Erfassen Sie die Anzahl der IoT-Sensoren, die Datenerfassungshäufigkeit und die Nutzlastgröße pro Standort, um den grundlegenden Verarbeitungsbedarf zu ermitteln.
Berücksichtigen Sie nicht nur die aktuelle Sensorlast, sondern auch das erwartete Wachstum bis 2026. Organisationen, die IoT-Funktionen hinzufügen oder die Automatisierung in ihren Einrichtungen ausbauen, benötigen Architekturen, die sich nahtlos skalieren lassen. Die vorzeitige Bereitstellung von Edge-Computing-Kapazität für zukünftiges IoT-Wachstum reduziert kostspielige Neugestaltungen und Störungen durch Migrationen. Architekturen für verteilte Standorte sollten Rechenressourcen modular aufbauen, sodass zusätzliche Verarbeitungseinheiten problemlos integriert werden können, wenn die IoT-Dichte steigt.
Drei primäre Architekturmuster für Edge-Computing dienen verteilten Standorten, wobei jedes Muster spezifische Vor- und Nachteile aufweist. Ein zentrales Edge-Modell konzentriert die Rechenleistung an einer geringen Anzahl regionaler Knotenpunkte, wodurch der betriebliche Aufwand sowie die Hardwareinvestitionen reduziert werden; gleichzeitig entstehen jedoch Latenzzeiten durch die Rückleitung (Backhaul) und potenzielle Ausfälle an einzelnen Punkten. Dieser Ansatz eignet sich für Organisationen mit vorhersehbaren Datenverkehrsmustern und nur locker zeitkritischen Arbeitslasten. Umgekehrt platziert vollständig verteiltes Edge-Computing Rechenressourcen an jedem entfernten Standort, was minimale Latenzzeiten und maximale Ausfallsicherheit gewährleistet, jedoch den Verwaltungs-, Wartungs- und Lizenzaufwand an Dutzenden oder Hunderten von Standorten vervielfacht.
Die ausgereiftesten Einsatzszenarien nutzen ein hybrides Edge-Computing-Modell, das die Datenverarbeitung schichtet: Latenzkritische Aufgaben werden vor Ort mithilfe leichtgewichtiger Rechenressourcen ausgeführt, während rechenintensive Analysen und Langzeitspeicherung regionale oder Cloud-basierte Einrichtungen nutzen. Dieser ausgewogene Ansatz nutzt die Vorteile von Edge Computing dort optimal, wo Latenz am entscheidendsten ist, und hält gleichzeitig den operativen Aufwand in Grenzen. Hybride Konzepte passen gut zu IoT-Arbeitslasten, die Echtzeit-Sensorfusion mit Batch-Analysen kombinieren. Bewerten Sie Ihre Arbeitslast-Mischung, die Kapazitätsbeschränkungen Ihres IT-Personals sowie Ihr Budget, um die optimale Platzierung für Ihre verteilten Standorte zu bestimmen.
Die Netzwerk-Topologie beeinflusst Leistung und Ausfallsicherheit von Edge-Computing in verteilten Umgebungen. Wenn alle Edge-Computing-Knoten an entfernten Standorten ausschließlich über eine einzige Verbindung (Uplink) mit einer zentralen Management-Hub kommunizieren müssen, entstehen Engpässe und kaskadierende Ausfälle. Implementieren Sie Clustering im lokalen Netzwerk (LAN), sodass Edge-Computing-Knoten vor dem Senden aggregierter Erkenntnisse an die übergeordnete Ebene mit ihren Nachbarknoten zusammenarbeiten können. Diese Architektur reduziert die erforderliche Bandbreite der Backbone-Verbindung, verbessert die Fehlerisolierung und erhöht die Ausfallsicherheit bei Unterbrechung der Konnektivität.
Bis 2026 werden Edge-Computing-Architekturen zunehmend Mesh-Netzwerke integrieren, bei denen verteilte Standorte neben Cloud-Uplinks auch direkte Peer-to-Peer-Verbindungen unterhalten. Mesh-Topologien verteilen die Verarbeitungsintelligenz über das gesamte Netzwerk und ermöglichen es Standorten, während Ausfällen des Wide-Area-Networks teilweise autonom zu bleiben. Bewerten Sie beim Topologieauswahlprozess die geografische Streuung Ihrer verteilten Standorte, deren Verbindungsstabilität sowie ihre Anforderungen an die Zusammenarbeit zwischen Standorten. Einsatzkritische oder abgelegene Standorte profitieren insbesondere von Mesh-fähigen Edge-Computing-Deployment-Lösungen.
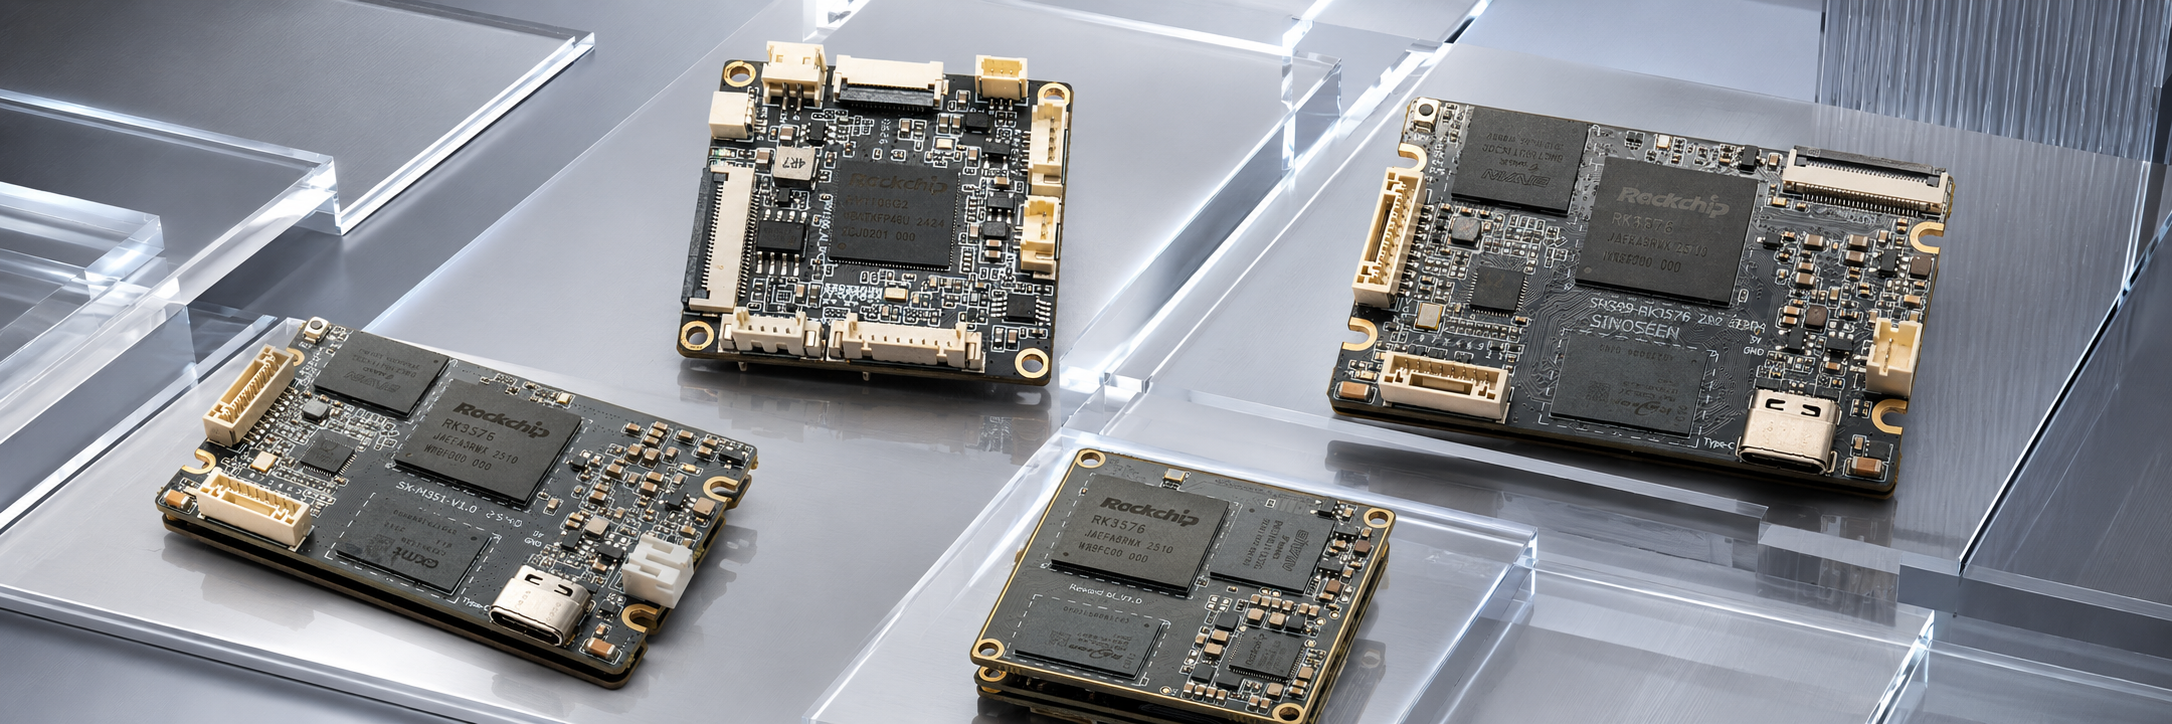
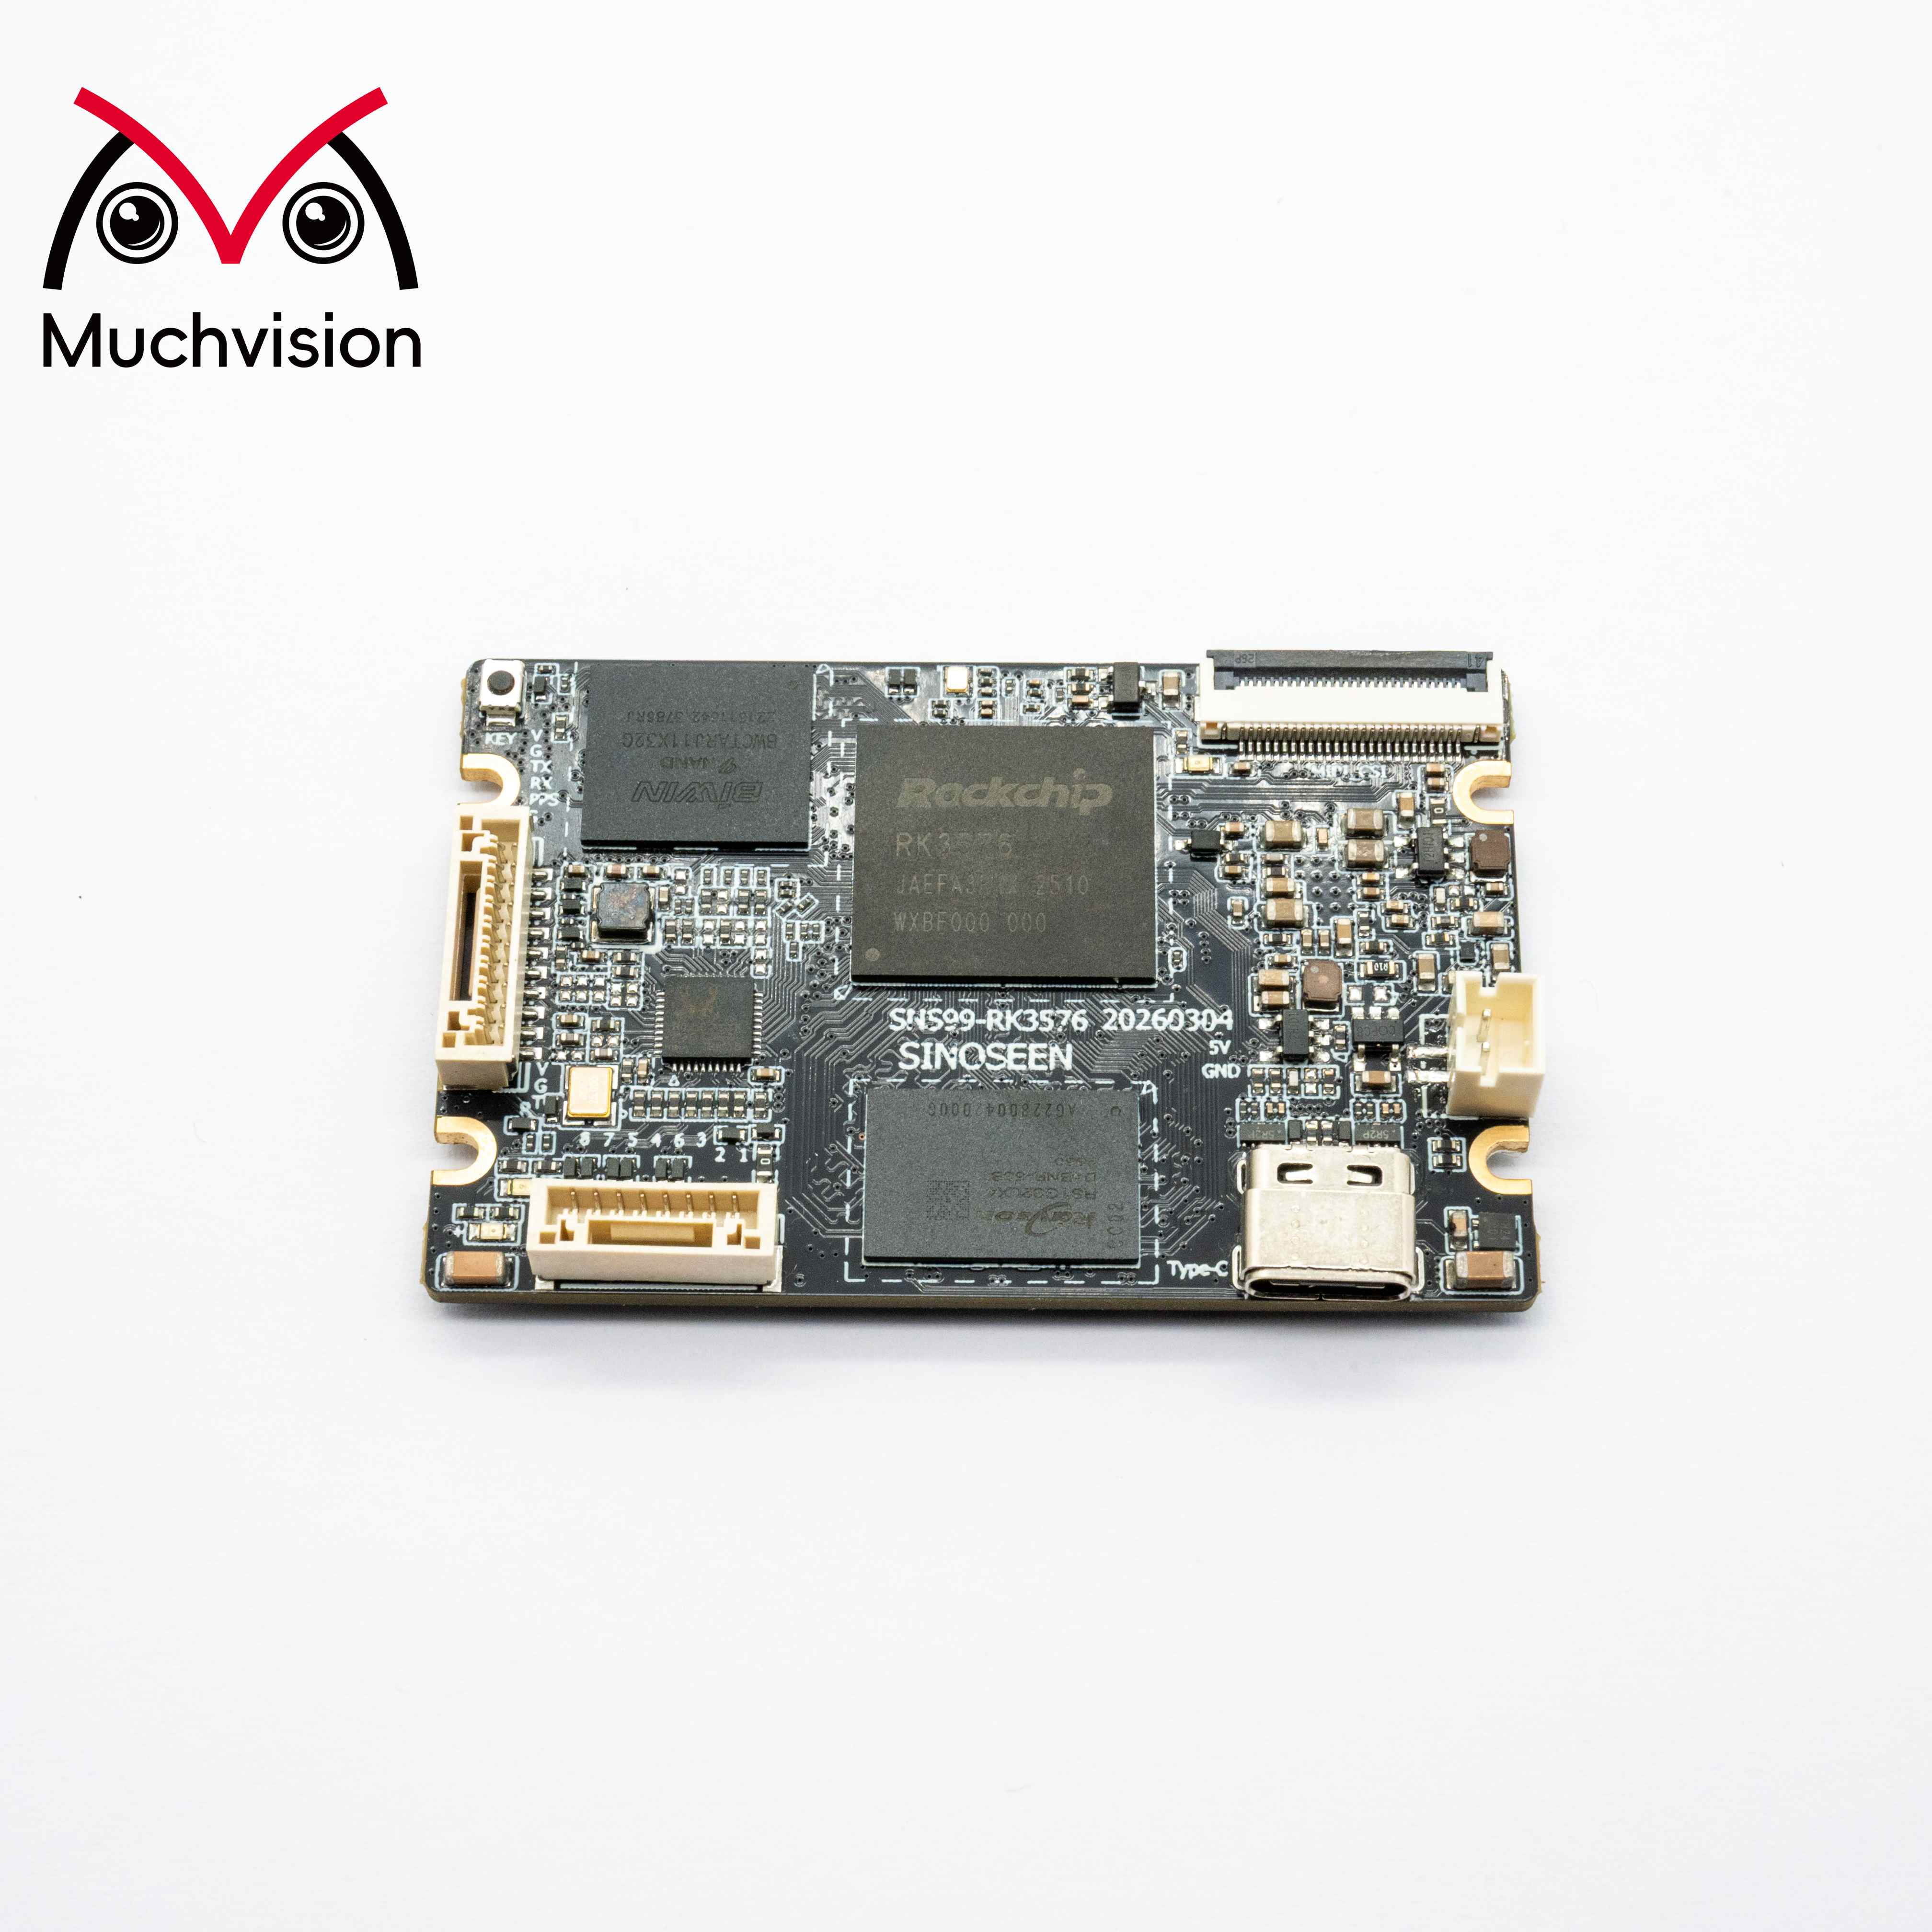
Hardware für Edge-Computing reicht von robusten IoT-Gateways mit einem Stromverbrauch im Wattbereich bis hin zu lüfterlosen industriellen PCs, die vollständige Kubernetes-Cluster ausführen. Für verteilte Standorte mit mittleren Workloads bieten Edge-Computing-Lösungen auf Basis von ARM-Prozessoren oder kompakten x86-Boards Energieeffizienz und thermische Einfachheit – beides entscheidend in anspruchsvollen Umgebungen. Bei rechenintensiven Aufgaben oder KI-Inferenz-Workloads stellen robuste Edge-Computing-Server mit dedizierten GPUs oder neuronalen Beschleunigern die erforderliche Leistung bereit. Die Containerisierung mithilfe von Docker und Kubernetes ermöglicht eine konsistente Software-Bereitstellung über heterogene Edge-Computing-Infrastrukturen an verschiedenen Standorten und vereinfacht so Updates sowie Versionskontrolle.
Bei der Auswahl der Software für Edge-Computing muss ein Ausgleich zwischen Funktionsvielfalt und Ressourcenbeschränkungen gefunden werden. Leichte Linux-Distributionen und minimaler Container-Runtime schonen die Rechenkapazität für Anwendungen. Achten Sie darauf, Edge-Computing-Plattformen zu wählen, die sowohl Cloud-native Tools als auch traditionelle industrielle Protokolle unterstützen, um bestehende IoT-Einsätze mit modernen Workloads zu verbinden. Ihre Edge-Computing-Strategie für 2026 sollte neue KI-Frameworks, Echtzeit-Datenbanken und Sicherheitsstandards ohne architektonische Neugestaltung berücksichtigen.
Verteilte Edge-Computing-Standorte vergrößern Ihre Sicherheitsfläche und erfordern an jedem Knoten eine robuste Authentifizierung, Verschlüsselung sowie Anomalieerkennung. Implementieren Sie eine zertifikatbasierte Authentifizierung für Edge-Computing-Geräte, die mit zentralen Systemen kommunizieren, und erzwingen Sie die kryptografische Signatur von Software-Updates, die an entfernte Standorte verteilt werden. Die Speicherung und Verarbeitung sensibler Daten an Edge-Computing-Knoten – insbesondere im Kontext industrieller IoT-Anwendungen – erfordert sorgfältige Zugriffskontrollen und Audit-Protokollierung.
Die betriebliche Überwachung von Edge-Computing-Einsätzen an zahlreichen Standorten erfordert Automatisierung und Intelligenz. Zentralisierte Dashboards, die Gesundheitszustand, Leistungskennzahlen und Latenz jedes verteilten Standorts anzeigen, ermöglichen eine schnelle Problemerkennung. Berücksichtigen Sie Edge-Computing-Plattformen mit Zero-Touch-Provisioning, automatischer Geräteerkennung und softwarebasierten Push-Updates, um den lokalen IT-Aufwand zu minimieren. Bis 2026 ist zu erwarten, dass Edge-Computing-Verwaltungstools KI-gestützte Anomalieerkennung und Self-Healing-Funktionen integrieren, wodurch großflächige verteilte Einsätze nachhaltiger werden.
Edge-Computing erreicht typischerweise Latenzen von 1–50 Millisekunden für die lokale Verarbeitung, verglichen mit 50–500+ Millisekunden bei Cloud-Rundreisen. Die tatsächliche Latenz hängt von der Entfernung zwischen Ihren IoT-Sensoren und dem Edge-Knoten, der Komplexität der Verarbeitung sowie der Netzwerkqualität ab. Gut konzipierte Edge-Computing-Architekturen für verteilte Standorte minimieren Schwankungen und garantieren deterministische Reaktionszeiten für kritische Workloads, wodurch die Latenz vorhersagbar – und nicht nur niedrig – wird.
Die Anzahl der Knoten hängt von der geografischen Ausdehnung, der IoT-Dichte, den Redundanzanforderungen und der gewünschten Latenz ab. Eine praktische Regel: Stellen Sie Edge-Computing nahe bei den IoT-Datenquellen auf, um die Anzahl der Sensor-zu-Edge-Hops zu minimieren; clusteren Sie dann Edge-Computing-Knoten regional, wo Konnektivität und administrative Effizienz dies zulassen. Beginnen Sie mit einem Edge-Computing-Knoten pro wichtigem Standort oder pro 50–100 IoT-Geräte und erweitern Sie anschließend basierend auf gemessener Leistung und Verfügbarkeitszielen.
Edge-Computing-Standards, KI-Beschleunigung und Sicherheitspraktiken entwickeln sich rasch weiter. Bauen Sie Gestaltungsflexibilität in Ihre verteilte Standortarchitektur ein, indem Sie containerbasierte Workloads, modulare Hardware und API-zentrierte Verwaltungsebenen nutzen. Bis 2026 werden viele Organisationen große Sprachmodelle (LLMs) und Echtzeit-KI-Reasoning in ihre Edge-Computing-Knoten integrieren; stellen Sie daher sicher, dass Ihre Architektur Software-Updates und GPU-Beschleunigung ohne physisches Re-Design unterstützt.
 Aktuelle Nachrichten
2026-09-21
2026-09-18
2026-09-14
2026-09-13
2026-09-09
2026-09-09

 EN